Weitere Lizenzen
Copilot soll auf zusätzliche Bereiche oder Nutzergruppen ausgeweitet werden, aber Berechtigungen und Governance wurden nie systematisch eingeordnet.
Security · Identity · Compliance
Woher weiß Copilot das?
Eine Datei taucht in einer Antwort auf. Ein Inhalt wird zusammengeführt, den dort niemand erwartet hat. Copilot hat keine neuen Rechte geschaffen, sondern nutzt die Zugriffe, Freigaben und Datenstrukturen, die in Microsoft 365 längst vorhanden sind. Die Frage ist damit nicht mehr, ob Copilot funktioniert, sondern ob die Umgebung dahinter kontrolliert trägt.
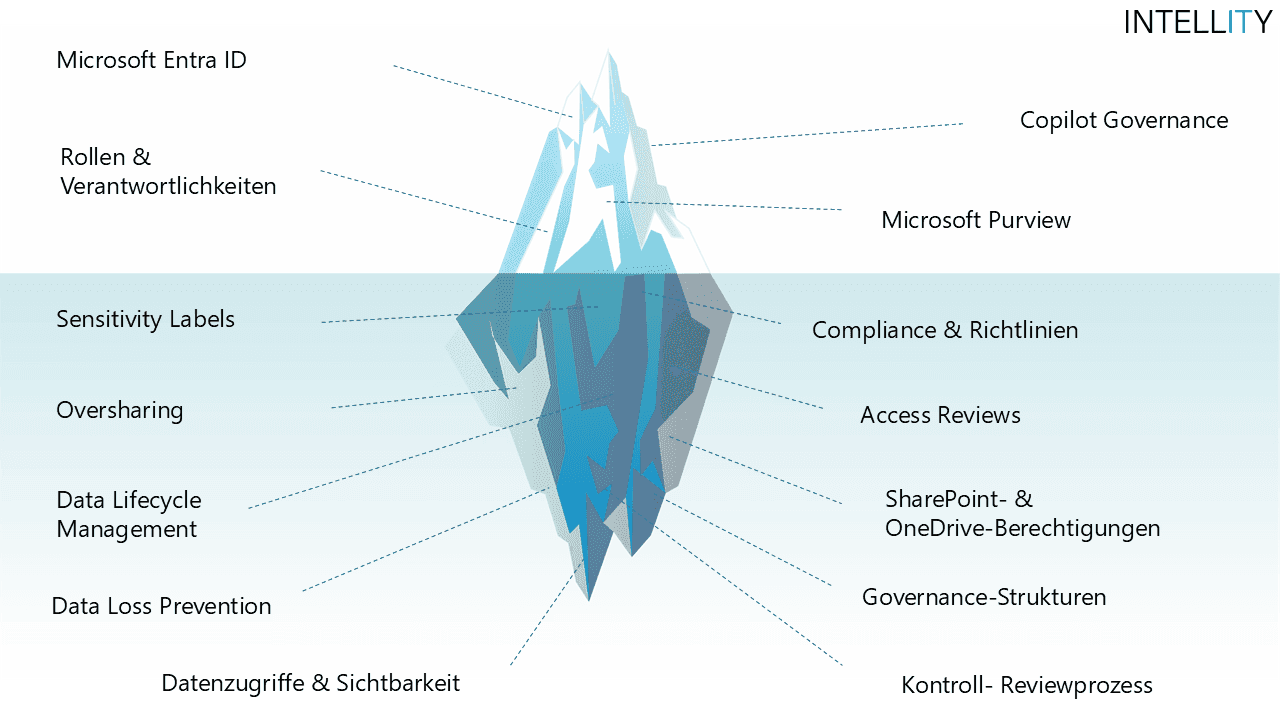
Der Ausgangspunkt
Copilot nutzt die, die bereits da sind. Sobald Copilot Informationen verbindet, zusammenfasst und in Antworten zurückspielt, wird sichtbar, was innerhalb von Microsoft 365 bereits erreichbar ist. Historisch gewachsene SharePoint-Berechtigungen, OneDrive-Freigaben, fehlende Klassifizierungen oder unklare Zuständigkeiten bekommen damit eine neue Relevanz.
Das Assessment prüft nicht, was Copilot fachlich leisten kann. Es bewertet, ob Datenzugriffe, Identitäten, Compliance und Governance die aktuelle Nutzung und die weitere Skalierung kontrolliert tragen.
Typische Auslöser
Copilot soll auf zusätzliche Bereiche oder Nutzergruppen ausgeweitet werden, aber Berechtigungen und Governance wurden nie systematisch eingeordnet.
In Antworten erscheinen Informationen oder Dokumente, bei denen sich sofort die Frage stellt, warum diese Inhalte erreichbar sind.
Security, Datenschutz oder Compliance erwarten eine belastbare Sicht auf Oversharing, Purview und vorhandene Kontrollmechanismen.
Berechtigungen, Freigaben und Zuständigkeiten sind nicht durchgängig transparent.
Prüfumfang
Vier fachliche Blickwinkel auf die technische Realität hinter Microsoft 365 Copilot. Ein festes Grundgerüst sorgt für Vergleichbarkeit, die fachliche Tiefe folgt der tatsächlichen Ausgangslage.
Wer darf auf welche Informationen zugreifen und wie werden diese Zugriffe gesteuert?
Welche Inhalte kann Copilot auf Basis bestehender Rechte erreichen?
Welche Schutzmechanismen für sensible Informationen sind bereits vorhanden?
Sind Regeln, Verantwortlichkeiten und technische Einstellungen nachvollziehbar verbunden?
Die Bewertung richtet sich nach dem vereinbarten Umfang und den bereitgestellten Informationen. Das Assessment ersetzt keine vollständige technische Revision der gesamten Microsoft-365-Umgebung.
Ablauf
Halber bis ganzer Tag · Umfang abhängig von Ausgangslage und Zielsetzung
Ergebnis
Nicht mehr raten, ob die Grundlage trägt. Sondern wissen, wo sie belastbar ist, wo Risiken liegen und was zuerst angegangen werden sollte.
Einordnung
FAQ
Es ist eine strukturierte Bewertung der technischen Grundlage hinter Microsoft 365 Copilot. Geprüft werden Identitäten, Datenzugriffe, Compliance-Mechanismen und Governance. Das Ergebnis ist eine Übersicht mit Reifegradbewertung, Risiken und priorisierten Handlungsempfehlungen.
Copilot vergibt keine neuen Rechte, sondern nutzt bestehende Berechtigungen und Freigaben in Microsoft 365. Wenn Inhalte in Antworten auftauchen, waren sie vorher bereits erreichbar. Sichtbar wird damit nicht ein Copilot-Problem, sondern eine gewachsene Berechtigungsstruktur.
Oversharing beschreibt Inhalte, die weiter freigegeben sind, als es fachlich notwendig wäre, etwa durch offene SharePoint-Berechtigungen oder alte OneDrive-Freigaben. Copilot macht diese Zugriffe sichtbar, weil er Informationen über Quellen hinweg verbindet.
Ein halber bis ganzer Tag, abhängig von Ausgangslage und Zielsetzung. Der konkrete Umfang wird im Vorgespräch festgelegt.
Copilot kann geplant oder bereits aktiv sein, beides ist möglich. Hilfreich sind vorhandene Dokumentationen, Exporte oder Konfigurationsinformationen sowie Teilnehmende aus IT, Security und Compliance.
Nein. Die Bewertung richtet sich nach dem vereinbarten Umfang und den bereitgestellten Informationen und ersetzt keine vollständige technische Revision der gesamten Microsoft-365-Umgebung.
Ein kurzer Termin genügt, um einzuordnen, ob und in welchem Umfang ein Assessment für Ihre Umgebung sinnvoll ist.